
問題
図のような構成と通信サービスのシステムにおいて,Web アプリケーションの脆弱 性対策のためのWAF の設置場所として,最も適切な箇所はどこか。ここで,WAF には 通信を暗号化したり,復号したりする機能はないものとする。 ファイアウォール HTTPS SSLアクセラレータ Webサーバ データベースサーバ HTTPS HTTP データベース アクセス用サービス a b c d PC インターネット PC PC
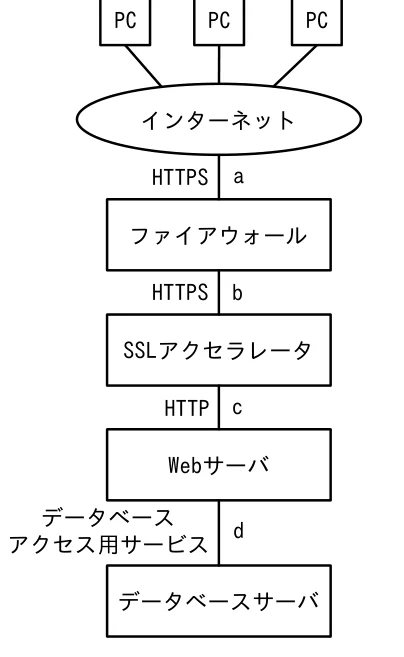
図の出典:出典:IPA(情報処理推進機構)公式 基本情報技術者試験 令和5年度 科目A 問10
キーボード:1〜4で選択・Enterで次へ
答え合わせ
- A
- B
- C
- D
自信の3択
えらぶと、この端末に記録します(登録はいりません)
解説
答えは c です。
WAF(ワフ)は「Web Application Firewall」の略で、Webアプリ専用の防犯ガード。不正なリクエスト(SQLインジェクション攻撃など)を見張って弾いてくれます。
ただしWAFは中身(HTTP)を読まないと働けないので、通信が暗号化されたまま(HTTPS)だと中が見えず判断できません。問題文に「WAFには暗号化・復号する機能はない」とあるので、SSLアクセラレータで復号した後の場所=cに置く必要があります。
👉 覚え方:“WAFは中身が見える場所=復号後”。
他の選択肢:a/bは暗号化されたままで中身が読めない/dはDB通信用で対象外。
なぜこれが正解か
正解は c。WAFはHTTPリクエスト/レスポンスのペイロードを解析して、SQLインジェクション・XSS・コマンドインジェクション等のWebアプリ層攻撃を検知・遮断する。本問のWAFは復号機能を持たないため、HTTPSが復号されてHTTPになっている区間に配置しないと中身を解析できない。図でSSLアクセラレータがHTTPS→HTTPに変換した後、Webサーバに届く前の位置(c)が最適。
各選択肢の解説
- a:ファイアウォール手前。HTTPSのままで通信内容が解析不可。
- b:SSLアクセラレータ手前。HTTPSのままで同じく解析不可。
- d:DB通信用区間。WAFはWebアプリ層のため対象外(DB保護はDAM/DBファイアウォール)。
覚え方・ひっかけ注意
「復号後 & Webサーバ前」がWAF配置の鉄則。SSL/TLS終端の位置が変わればWAF配置も変わる。最近はWAF自身がSSL終端機能を持つ製品(Cloudflare・AWS WAF・Imperva)も多く、その場合は最前段に配置可能。本問は「復号機能なし」の前提を読み飛ばさないこと。
理論的背景
WAFはOSI第7層(アプリ層)で動作し、シグネチャベース(既知攻撃パターンマッチ)とアノマリベース(正常ふるまいからの逸脱検知)の2方式が併用される。代表的なルールセットはOWASP Core Rule Set(CRS)で、OWASP Top 10(インジェクション・認証不備・機密データ露出等)に対応するシグネチャを提供。学習モード(モニタリングのみ)と防御モード(ブロック)を切替え運用し、誤検知(フォールスポジティブ)を抑えるチューニング期間が実装上の鍵となる。
アーキテクチャ上の配置パターン
1. リバースプロキシ型:WAFがTLS終端しWebサーバへ転送(最も一般的、Cloudflare・AWS WAF)。
2. トランスペアレント型(ブリッジ):L2/L3で挟み込み、既存ネットワーク構成を変えずに導入(本問のc配置に近い)。
3. ホスト型:Webサーバ上にモジュールとして動作(ModSecurity for Apache/Nginx)。
4. クラウド型:DNS切替えでクラウドWAFを経由、グローバル分散による対DDoS効果も。
試験での位置づけ
セキュリティ分野の頻出。基本情報技術者試験・情報処理安全確保支援士では「WAFとIDS/IPS/FWの守備範囲の違い」が定番。FW(L3/L4・ポート制御)、IDS/IPS(L3-L7・既知シグネチャ)、WAF(L7・Webアプリ特化)の階層分担を整理。近年はBot対策・APIセキュリティ・RASP(Runtime Application Self-Protection)との比較出題も増加。
選択肢の発展補足
- SSLアクセラレータの位置を変えれば(例:Webサーバ自身がTLS終端)、WAFはサーバ手前ではなくサーバ内部モジュールになる。
- DB通信区間(d)の保護はDAM(Database Activity Monitoring)やDBファイアウォールが担当し、SQLレベルの不正アクセスを検知する。WAFとDAMの組合せでWeb層・DB層の両方を防御するのが現代の標準アーキテクチャ。
- ゼロトラスト時代は内部通信もmTLSで暗号化するため、サービスメッシュ(Istio/Linkerd)内のサイドカープロキシでL7検査を行う設計も普及してきている。
出典と作り方
出典:IPA(情報処理推進機構)公式 基本情報技術者試験 令和5年度 科目A 問10/ 公的機関配布資料につき出典明記の上引用。解説は合格ナビ独自の3段階の解説(初級・標準・上級)です。
