
問題
公開鍵暗号方式を用いて,図のようにAさんからBさんへ,他人に秘密にしておきたい文章を送るとき,暗号化に用いる鍵Kとして,適切なものはどれか。
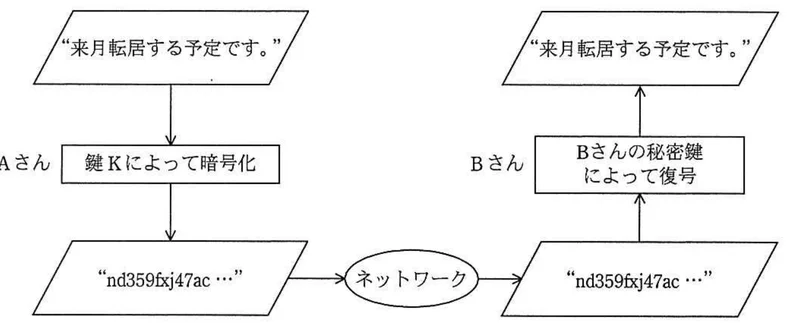
図の出典:出典:IPA(情報処理推進機構)公式 基本情報技術者試験 平成27年度春期 午前 問40
キーボード:1〜4で選択・Enterで次へ
答え合わせ
- A
- B
- C
- D
自信の3択
えらぶと、この端末に記録します(登録はいりません)
解説
答えは c「Bさんの公開鍵」 です。
公開鍵暗号は「南京錠と鍵」のイメージ。Bさんが誰でも使える南京錠(=公開鍵)を世界中に配って、鍵を開けられるのはB本人だけ(=秘密鍵)にしておく仕組みです。
AさんはB宛ての手紙を、Bさんが配った南京錠でカチャッとロックして送ります。受け取ったBさんは自分だけが持つ鍵で開ける。だから他人に読まれません。
👉 覚え方:「相手の公開鍵でロック → 相手の秘密鍵で開く」。
ほかの選択肢:a Aさんの公開鍵=誰でも開けられて意味なし/b Aさんの秘密鍵=それは「電子署名」用で暗号化じゃない/d 共通の秘密鍵=それは別方式(共通鍵暗号)の話。
なぜこれが正解か
正解は c。公開鍵暗号方式では「受信者の公開鍵で暗号化し、受信者の秘密鍵で復号する」のが鉄則。今回の受信者はBさんなので、暗号化鍵Kは Bさんの公開鍵。Bの秘密鍵はB本人しか持たないため、第三者は復号できず機密性が確保される。
各選択肢の解説
- a Aさんの公開鍵:暗号化に使うとAしか復号できなくなる。送信者が暗号化に使う鍵ではない。
- b Aさんの秘密鍵:これは「電子署名」用途。誰でもAの公開鍵で復号できるため機密通信にならない。
- c Bさんの公開鍵:正解。Bのみが復号可能。
- d 共通の秘密鍵:共通鍵暗号方式の話。公開鍵暗号方式の問題と矛盾。
覚え方・ひっかけ注意
「機密性=相手の公開鍵/署名=自分の秘密鍵」と対で覚える。送信者の鍵を選びがちだが、暗号化は常に受信者の鍵ペアを使うのがポイント。
理論的背景
公開鍵暗号(非対称暗号)はRSA・楕円曲線暗号(ECC)が代表例。RSAは大きな合成数の素因数分解の困難性、ECCは楕円曲線上の離散対数問題の困難性に安全性を依拠する。鍵長は同等の安全性でRSA 2048bit ≒ ECC 224bit と、ECCの方が短鍵で高効率なため、TLS1.3やモバイル端末で採用が進む。
実務での使われ方
実際の通信ではハイブリッド暗号が主流。本文は高速な共通鍵(AES-GCM等)で暗号化し、そのセッション鍵を受信者の公開鍵で暗号化して配送する。TLS/S/MIME/PGPすべてこの構造。公開鍵暗号は計算コストが高いため、大量データの本体暗号化には使わない。
試験での位置づけ
セキュリティ分野の最頻出テーマ。「暗号化=受信者の公開鍵/署名=送信者の秘密鍵/署名検証=送信者の公開鍵」の4パターンを混同させる出題が定番。公開鍵基盤(PKI)・認証局(CA)・X.509証明書も連動して問われる。応用情報・情報処理安全確保支援士でも頻出。
選択肢の発展補足
bの「自分の秘密鍵で暗号化」はディジタル署名そのもの。署名はハッシュ値を秘密鍵で暗号化し、受信側は送信者の公開鍵で復号→ハッシュ照合で改ざん検知+本人性証明する。dの共通鍵方式(AES等)は高速だが鍵配送問題があり、それを解決するために公開鍵暗号と組み合わせて使う、という関係を整理しておくと応用問題に強い。
出典と作り方
出典:IPA(情報処理推進機構)公式 基本情報技術者試験 平成27年度 春期 問40/ 公的機関配布資料につき出典明記の上引用。解説は合格ナビ独自の3段階の解説(初級・標準・上級)です。
