
問題
図のように, クライアント上のアプリケーションがデータベース接続プログラム 経由でサーバ上のデータベースのデータにアクセスする。アプリケーションとデー タベースとの間で送受信されるコマンドや実行結果の漏えいを防止する対策はどれ か。 クライザゲット サーバ アプリケーション データベース データベース接続 データベース接続 プログラム プログラム 絞 国 ッ 攻撃者による盗聴
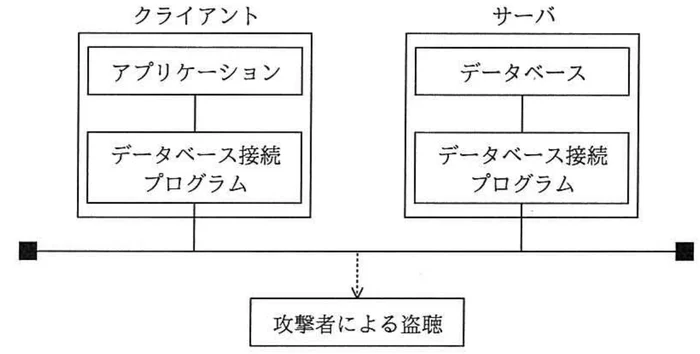
図の出典:出典:IPA(情報処理推進機構)公式 基本情報技術者試験 平成29年度秋期 午前 問44
キーボード:1〜4で選択・Enterで次へ
答え合わせ
- A
- B
- C
- D
自信の3択
えらぶと、この端末に記録します(登録はいりません)
解説
答えは d です。
クライアントとサーバ間の通信を「悪い人に盗み聞きされない」ようにする一番強い方法は、通信内容を暗号で隠すこと。SSL/TLSを使ってデータを暗号化すれば、途中で盗まれても中身は読めません。
👉 覚え方:盗聴対策=暗号化。シンプル!
ほかの選択肢:a IP制限=不正アクセス防止にはなるが、許可ユーザの通信内容は丸見え/b パスワード起動=正規利用の認証であって通信路の保護じゃない/c ポート番号変更=目立たないだけで暗号化していないなら盗聴可能。これを「隠せば安全」と思うのはセキュリティ・バイ・オブスキュリティでNG。
なぜこれが正解か
正解は d。アプリケーションとデータベース間で送受信されるコマンド(SQL)や実行結果(データ)の漏えいを防ぐには、通信経路自体を暗号化して途中で盗聴されても内容を解読できない状態にする必要がある。MySQL/PostgreSQL/Oracle等の主要DBはTLS/SSLによる接続暗号化をサポートしている。
各選択肢の解説
- a IPアドレス制限:不正アクセス(接続元の絞り込み)対策であり、許可された接続自体は平文なら盗聴可能。
- b 起動・停止パスワード:管理操作の認可制御で通信路の機密性とは無関係。
- c ポート番号変更:いわゆる security through obscurity。攻撃者がポートスキャンすればすぐ判明し、盗聴対策にはならない。
- d 通信暗号化:盗聴に対する根本対策 → 正解。
覚え方・ひっかけ注意
機密性(盗聴防止)=暗号化、認証(なりすまし防止)=証明書/パスワード、完全性(改ざん防止)=ハッシュ/MAC。3つの目的と手段のマッピングは試験頻出。アクセス制御は重要だが「機密性」の直接対策ではない。
理論的背景
情報セキュリティのCIA(機密性 Confidentiality / 完全性 Integrity / 可用性 Availability)のうち、盗聴対策=機密性は暗号化が標準解。SQL通信のような構造化通信では、TLS(Transport Layer Security)を用いた通信路暗号化が業界標準。
DB通信暗号化の実装
- MySQL/MariaDB:`require_secure_transport=ON` で全接続にTLS強制。クライアント側 `--ssl-mode=VERIFY_IDENTITY` で中間者攻撃対策。
- PostgreSQL:`pg_hba.conf` で `hostssl` 指定。`sslmode=verify-full` をクライアントで設定。
- Oracle:Oracle Net サービスでTCPS(TCP/IP with SSL)使用。Wallet で証明書管理。
- MS SQL Server:Force Encryption + Always Encrypted(列レベル暗号化)の組合せ可能。
多層防御の観点
通信暗号化に加え:
- 保存データの暗号化(TDE: Transparent Data Encryption):ディスク窃取対策。
- アプリケーションレベル暗号化:列単位(カード番号、マイナンバー等)の機密項目を暗号化保存。
- アクセス制御(IPフィルタ、IAM):認可境界の設定。
- 監査ログ:誰がいつどのSQLを実行したかの保全。
試験での位置づけ
FE「セキュリティ」分野の設問パターンの典型。「目的(機密性/完全性/認証)→対策技術」のマッピング問題は毎期登場。応用情報・SCではTLSのハンドシェイク詳細、PFS、HSTS、証明書ピンニングまで踏み込む。
選択肢の発展補足
cのsecurity through obscurity(隠蔽による安全性)は単独では効果薄、と Kerckhoffsの原理から否定される(暗号系の安全性は鍵に依存すべきで方式の秘匿に依存してはならない)。実務では多層防御の補助手段として位置づけられる。aのIP制限はゼロトラスト時代では境界防御の前提崩壊として再評価が必要で、デバイス/ユーザ単位のアクセス制御(BeyondCorp、SASE)が現代解。
出典と作り方
出典:IPA(情報処理推進機構)公式 基本情報技術者試験 平成29年度 秋期 問44/ 公的機関配布資料につき出典明記の上引用。解説は合格ナビ独自の3段階の解説(初級・標準・上級)です。
