ITパスポートのセキュリティは、令和5〜8年度の公開問題400問のうち72問でした。シラバス Ver.6.5 の項目ごとの内訳、4年続けて出た論点、用語例に無い語で出た問題を、IPAの公開問題へのリンクつきで整理します。
目次
結論:ITパスポートのセキュリティは、令和5〜8年度の公開問題400問のうち72問で、毎年17〜19問出ています。多いのは対策の種類17問と、ISMS・情報セキュリティの要素16問です。3要素・認証・ISMSは4年とも出ました。
72問を1問ずつ読み、シラバス Ver.6.5 のどの項目を問うかで分けました。
ITパスポートのセキュリティは何問出る?令和5〜8年度で72問
令和5〜8年度の公開問題400問のうち、セキュリティの問題は72問でした。年度ごとでは、令和5年度19問、令和6年度18問、令和7年度18問、令和8年度17問です。
集計:合格ナビの問題データ(IPAの公開問題 令和5〜8年度の400問、集計日 2026-10-30)。セキュリティかどうかは合格ナビが問題ごとに付けた分類で数え、各問をシラバス Ver.6.5 の項目に当てはめました。
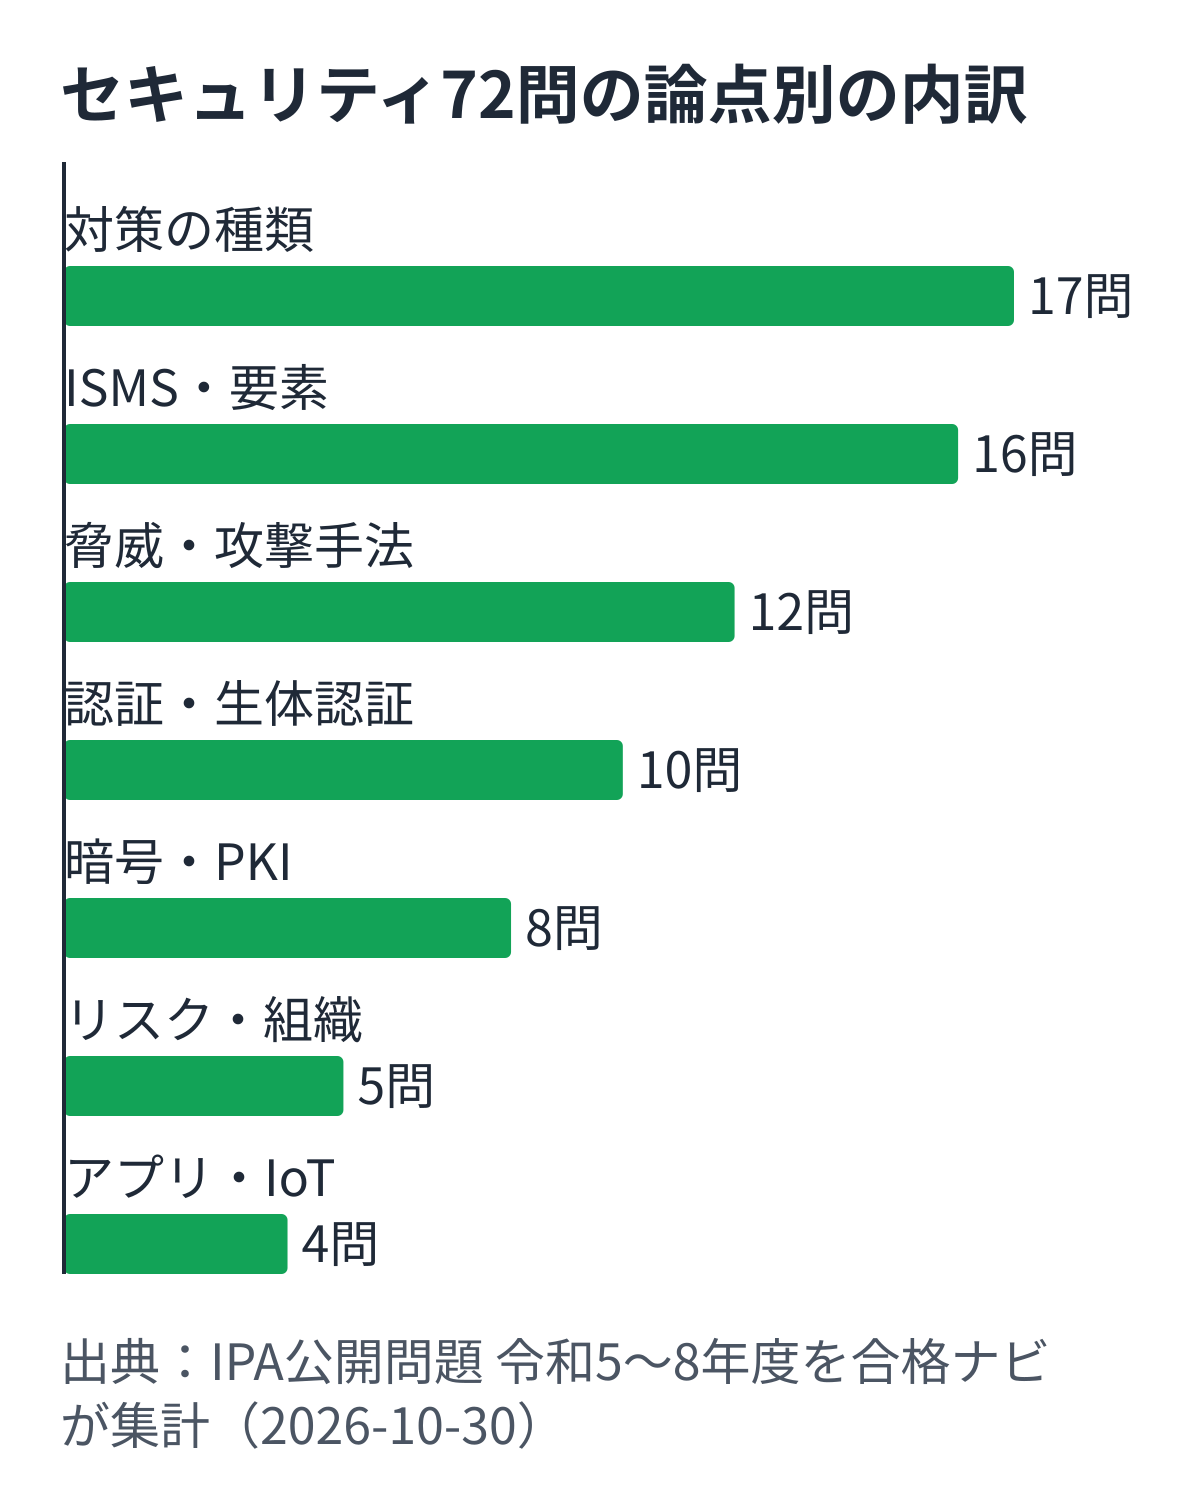
出典:IPA公開問題 令和5〜8年度を合格ナビが集計(2026-10-30)
| シラバス Ver.6.5 の項目 | 問題数 | 主な問われ方 |
|---|---|---|
| 61 情報セキュリティ | 12 | 脅威と攻撃手法の名前を、説明から選ぶ |
| 62 情報セキュリティ管理 | 21 | ISMS、3要素、リスク対応 |
| 63 情報セキュリティ対策・実装技術 | 39 | 対策の種類、暗号、認証、PKI、IoT |
3つの項目は、家の防犯にたとえると分かりやすくなります。61は泥棒の手口、62は家族で決める戸締まりのルール、63は鍵や防犯カメラそのものです。
出題範囲のセキュリティ:試験要綱は中分類23 セキュリティで、脅威と脆弱性、ISMS・情報セキュリティポリシー、CSIRT、攻撃手法への技術的対策、物理的・人的対策、認証技術、暗号技術、IoTシステムのセキュリティを問うとしています。シラバスの現行版は Ver.6.5(2026年1月8日掲載)です。最終確認日:2026-10-30。出典:IPA 試験要綱 Ver.5.6・IPA 試験要綱・シラバスについて。
テクノロジ系全体の中での位置は、3分野の違いの記事で数えています。テクノロジ系181問のうち、セキュリティが約4割です。
4年続けて出た論点:3要素・認証・ISMS
令和5〜8年度の4年とも出た論点は、情報セキュリティの要素、利用者認証・生体認証、ISMSの3つです。
| 論点 | 令和5年度 | 令和6年度 | 令和7年度 | 令和8年度 |
|---|---|---|---|---|
| 情報セキュリティの要素 | 問95 | 問75 | 問97 | 問77 |
| 利用者認証・生体認証 | 問62・問99 | 問72・問89 | 問69・問100 | 問80 |
| ISMS | 問56・問79・問94 | 問82・問86・問94 | 問59・問83・問84 | 問70・問93・問100 |
| ランサムウェア | — | 問98 | 問92 | 問63 |
| PKI | — | 問66 | 問87 | 問90 |
| リスク対応 | 問72 | 問64 | 問91 | — |
3要素の問題は、年度ごとに主役の要素が変わりました。令和5年度は完全性、令和7年度は可用性、令和8年度は機密性です。どれも、出来事や対策から要素を当てる形でした。
令和6年度の問75は、3つをまとめて問いました。アクセス制御は機密性、デジタル署名は完全性、ディスクの二重化は可用性、の組合せが正解です。
生体認証は、他人受入率と本人拒否率が令和7・8年度に続けて出ました。他人受入率を低くすると安全性が上がり、本人拒否率を低くすると利便性が上がります。
門番にたとえると、他人を通さないように厳しくするほど、本人も止められやすくなる関係です。
- 情報セキュリティの3要素と対策の組合せ(令和6年度 問75)
- 可用性が損なわれた事象(令和7年度 問97)
- 虹彩認証の追加で高まる要素(令和8年度 問77)
- 認証要素の3種類(令和5年度 問62)
- 他人受入率と本人拒否率(令和7年度 問69)
- 所有物を要素に用いた認証の例(令和7年度 問100)
脅威と攻撃手法の12問:説明から名前を選ぶ形が9問
脅威と攻撃手法の12問のうち、9問は手口の説明を読んで名前を選ぶ問題でした。説明の決め手になる言葉と、名前を結びつけて覚えます。
| 問題文の要点(合格ナビの要約) | 正解の名前 | 出題 |
|---|---|---|
| 不正侵入のあと、再侵入しやすくするため設定を変える | バックドア | 令和5年度 問73 |
| サイトを見ただけで、気付かないうちにマルウェアを送り込む | ドライブバイダウンロード | 令和5年度 問58 |
| 技術を使わず、なりすましや、くずかごから情報を得る | ソーシャルエンジニアリング | 令和5年度 問89 |
| 通常の検索エンジンで見つからない、匿名性の高いコンテンツ | ダークウェブ | 令和6年度 問87 |
| ドメイン名とIPアドレスの対応情報を書き換え、偽サイトへ誘導 | DNSキャッシュポイズニング | 令和6年度 問100 |
| セキュリティパッチの適用が最も有効な脅威 | バッファオーバーフロー | 令和7年度 問70 |
| 修正プログラムが出る前に、脆弱性を突く | ゼロデイ攻撃 | 令和7年度 問73 |
| 特定の組織を、複数の手法で長期間狙い続ける | APT攻撃 | 令和8年度 問96 |
脅威と脆弱性の違いも出ています。令和8年度の問89は、「情報資産自身の価値を損なう可能性をもつ弱点」を空欄にし、正解は脆弱性でした(出典:令和8年度 ITパスポート試験 問89(独立行政法人情報処理推進機構))。
空き巣が脅威なら、鍵のかけ忘れが脆弱性です。脅威は損害を起こす原因(外部からの攻撃のほか、内部不正や誤操作も含みます)、脆弱性は守る側の弱点と分けます。
情報セキュリティ管理の21問:16問がISMSと3要素
情報セキュリティ管理の21問のうち、16問はISMSと情報セキュリティの要素の問題でした。残りは、リスク対応3問と、CSIRT・経営者の役割の2問です。
ISMSの12問は、PDCAへの当てはめ3問、情報セキュリティ方針とポリシー3問、ISMSクラウドセキュリティ認証2問などです。ISMSの中身と、PDCAへの当てはめ方は、ISMSの記事で問題ごとに解いています。
リスク対応は、年度によって呼び名が違いました。令和5・6年度は「リスク共有」、令和7年度は「リスク移転」を含む4分類で問いました。
シラバス Ver.6.5 の用語例は、「リスク共有(リスク移転,リスク分散)」と並べています。名前が変わっても、保険などで損害を別の組織に移す考え方は同じです。
令和6年度の問64は、サイバー保険への加入がリスク共有の例でした。令和7年度の問91は、ノートPCの持出し管理を厳しくすることをリスク低減としています。
CSIRTは令和7年度の問68で出ました。事故が起きたときに影響範囲を調べ、被害の拡大を防ぐ対策を支援する活動が正解です。
- ISMSにおける情報セキュリティ方針(令和5年度 問94)
- PDCAのCで実施すること(令和6年度 問86)
- ISMSで最初に行う実施項目(令和8年度 問93)
- リスク共有の例(令和6年度 問64)
- リスク移転・回避・低減・保有の記述(令和7年度 問91)
- CSIRTとして行う活動(令和7年度 問68)
対策と技術の39問:対策の種類・暗号・認証・PKI
最も多い対策と技術は39問で、そのうち17問が対策の種類(人的・技術的・物理的)の問題でした。続いて利用者認証・生体認証7問、暗号5問です。
対策の種類17問:廃棄と物理的対策がくり返し出た
機器を捨てるときの消去は、HDD・SSD・PC・IoT機器で4問出ました。上書き消去、SSD向けのSecure Erase、物理的な破壊が正解で、令和5年度の問81では、論理フォーマットだけでは正解に入りませんでした。
「物理的セキュリティ対策の例」は、令和7・8年度に同じ問い方で出ました。令和7年度はICカードによる入退室管理、令和8年度は遠隔地のバックアップシステムが正解です。
ほかには、IDS(令和5・7年度)、WAF、セキュアブート、クリアデスク、ゼロトラストなどが出ています。ランサムウェアの被害を減らす対策は、令和7・8年度ともバックアップが正解でした。
暗号・PKI 8問:どの鍵で開くかを問う
暗号は、どの鍵で暗号化し、どの鍵で開くかを問います。公開鍵は誰でも入れられる郵便受けの投入口、秘密鍵はその郵便受けを開ける鍵のようなものです。
令和7年度の問89は、Aさんが読めるメッセージを選ぶ問題でした。共通鍵、Aさんの公開鍵、Bさんの秘密鍵で暗号化した3つが正解です。Bさんの公開鍵で暗号化したものは、Bさんにしか開けません。
ハイブリッド暗号方式(令和5年度)は、メッセージを共通鍵で暗号化し、その共通鍵を受信者の公開鍵で暗号化します。PKIは、令和6〜8年度に毎年1問ずつ出ました。
認証技術・アプリとIoT
デジタル署名は、令和5年度の問84で「改ざんを防げないが、検知はできる」が正解でした。リスクベース認証は、いつもと違うPCからのログインで追加の認証をする例が出ています。
アプリとIoTの4問は、セキュリティバイデザイン、IoT機器を初期パスワードのまま使わないこと、IoT機器の廃棄時の物理的破壊、Webサイトへの入力のサニタイジングが問われました。
- HDDを廃棄するときの情報漏えい防止策(令和5年度 問81)
- SSDのデータを復元できなくする方法(令和6年度 問63)
- 物理的セキュリティ対策の例(令和8年度 問94)
- 不審な通信を発見し報告する仕組み(令和7年度 問77)
- ハイブリッド暗号方式の鍵(令和5年度 問86)
- 受け取ったメッセージを復号できる組合せ(令和7年度 問89)
- CRLに掲載される条件(令和7年度 問87)
- デジタル署名付きの電子メール(令和5年度 問84)
用語例に無い語で出た7問と、法律の8問
72問のうち7問は、シラバス Ver.6.5 の本文に無い語が、正解や問題の主題でした。
| 語 | 出題 | 正解の要点 |
|---|---|---|
| オートラン | 令和5年度 問80 | 媒体を接続すると、中のプログラムを自動で実行する機能 |
| ISMSクラウドセキュリティ認証 | 令和5年度 問56・令和6年度 問82 | クラウドサービス固有の管理策の実施を認証する |
| Secure Erase | 令和6年度 問63 | SSDの全データを消し、復元できなくする方法 |
| PIN | 令和6年度 問89 | 数字列から成る暗証番号 |
| ゼロトラスト | 令和8年度 問92 | 内外どちらからのアクセスにも二要素認証を使う |
| サニタイジング | 令和8年度 問95 | 入力に含まれる有害な文字列を、無害な文字列に置き換える |
照合:合格ナビがシラバス Ver.6.5 のPDFの本文を語で検索し、見つからなかった語です(2026-10-30)。
シラバスは、用語例を「知識として習得すべき用語・キーワード例」と説明しています(IPA『ITパスポート試験 シラバス Ver.6.5』シラバスの構成)。例であって、出る語の全部ではありません。
セキュリティの法律は、テクノロジ系ではなく、ストラテジ系の「セキュリティ関連法規」で出ます。令和5〜8年度は毎年2問ずつ、計8問でした。
不正アクセス禁止法とサイバーセキュリティ基本法は、1年おきに交互に出ています。残りの4問は、GDPR、個人情報保護法、特定電子メール法、匿名加工情報でした。個人情報の法律は個人情報保護法の記事で、試験での問われ方として整理しています。
令和3〜8年度の600問で、2回以上問われた用語は頻出用語の記事で数えています。
- 外部記憶媒体を自動で実行するOSの機能(令和5年度 問80)
- ゼロトラストの考え方に基づく対策(令和8年度 問92)
- 有害な文字列を無害にする処理(令和8年度 問95)
- 不正アクセス禁止法で規制される行為(令和7年度 問16)
- サイバーセキュリティ基本法の立法趣旨(令和8年度 問21)
セキュリティは72問の内訳を見て、多い項目から解こう
ITパスポートのセキュリティは、令和5〜8年度の400問のうち72問でした。対策の種類とISMS・3要素で33問あり、3要素・認証・ISMSは4年とも出ています。まずこの3つを公開問題で解き、法律の8問はストラテジ系で確かめましょう。
よくある質問
Q個人情報保護法の問題は、セキュリティの72問に入っていますか?
入っていません。個人情報保護法・不正アクセス禁止法・GDPRなどは、シラバス Ver.6.5 では大分類1「企業と法務」の「セキュリティ関連法規」に載っていて、ストラテジ系の問題として出ます。72問は、テクノロジ系のセキュリティ(中分類23)の問題だけを数えた数です。
Q令和3・4年度の問題を数えていないのはなぜですか?
3分野の問題数を数えた記事と同じ、令和5〜8年度の400問にそろえたためです。同じ範囲で数えると、分野全体の数と、セキュリティの内訳を見比べられます。令和3・4年度のセキュリティの問題も、過去問のページで解けます。
法令や試験の数字は、改正や年度で変わります。この記事の最終確認日は2026年10月30日です。申込みや合格基準は、必ず試験団体の公式情報で確かめてください。